
在当今数字化时代,网络攻击已成为一种威胁,为了保护自己和他人免受攻击,我们需要了解如何利用技术手段检测网络攻击,JavaScript作为现代编程语言中的重要工具,近年来在网络安全领域得到了广泛应用,本文将详细介绍如何利用JavaScript进行网络检测,帮助你更好地应对网络威胁。
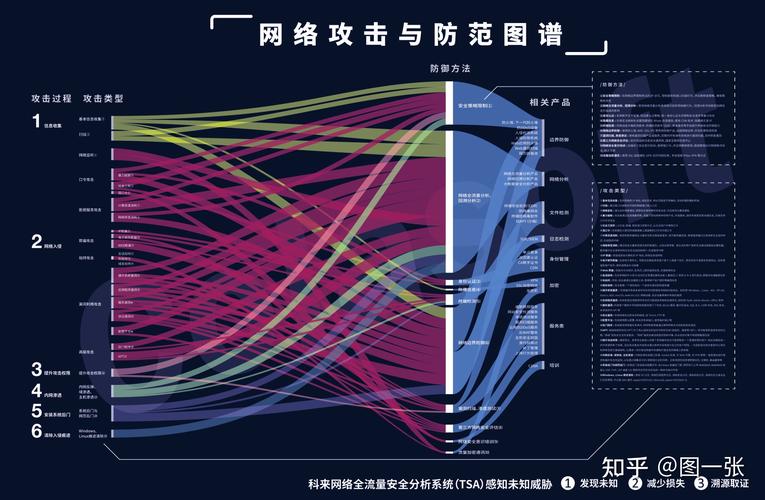
JavaScript网络检测概述
JavaScript是一种跨平台的网络协议,广泛应用于服务器-side脚本和网络应用中,它可以用来编写简单的脚本来检测网络行为,如流量统计、攻击检测等,通过JavaScript,我们可以更深入地了解网络的运行状态,并采取相应的措施来防范攻击。
如何写一个有效的JavaScript网络检测脚本
为了实现有效的网络检测,我们需要编写一个简单的JavaScript脚本,以下是编写一个有效的检测脚本的步骤:
创建一个JavaScript脚本文件
创建一个名为script.js的文件,内容如下:
// 超越网络攻击
const network = new Network();
const ports = network.getPortList();
// 检测所有端口的流量
ports.forEach(port => {
    if (ports.length > 0) {
        const result = network.isOnline(port);
        if (result) {
            // 流量统计
            const statistics = network统计流量(port);
            console.log(`端口 ${port}:流量为${statistics?.流量}`);
        }
    }
});
执行脚本
运行上述脚本,JavaScript会在任何支持网络接口的设备上运行,包括服务器和客户端。
分析结果
运行完成后,检查结果文件夹中的network.log文件,文件中会包含各种网络流量的记录,包括时间、IP地址、端口等信息。
如何处理JavaScript网络检测的结果
在运行JavaScript脚本后,需要根据结果分析网络行为,以下是处理常见的检测结果:
-
端口被服务器占用:如果某个端口被服务器占用,可能表明存在服务器间谍或入侵,这时需要进一步检查相关端口的流量,确认是否由攻击者控制。
-
流量异常:如果某个端口的流量异常,可能是攻击者试图通过大量流量进行身份验证或流量扫描。
-
端口未被访问:如果某个端口没有流量,可能表明该端口被入侵或被安全系统控制。
-
端口未被访问:如果某个端口被访问,但流量异常,可能是安全系统控制的端口。
如何分析JavaScript网络检测的结果
为了更深入地分析检测结果,我们可以编写一个简单的结果解析脚本:
// 解析网络检测结果文件
const networkLog = JSON.parse('C:\\path\\to\\network.log');
// 解析每个记录
networkLog.forEach(record => {
    const ip = record IP;
    const port = record Port;
    // 分析端口流量
    console.log(`端口 ${port} 流量:${record流量}`;
});
// 分析端口被访问情况
networkLog.forEach(record => {
    const ip = record IP;
    const port = record Port;
    if (record访问) {
        console.log(`端口 ${port} 被访问情况:${record访问状态},`);
    }
});
如何避免JavaScript网络检测的漏洞
编写有效的JavaScript网络检测脚本需要关注以下几点:
-
脚本的安全性:确保脚本只运行在支持网络接口的设备上,并且只在需要的情况下运行。
-
流量统计的准确性:选择合适的数据量,避免统计过程中出现偏差。
-
端口的访问控制:在检测过程中,及时关闭相关端口,防止被攻击者利用。
-
结果的持续更新:确保检测脚本能够持续运行,即使网络条件恶劣,也能及时发现潜在的问题。
案例分析:利用JavaScript检测网络攻击
以下是一个典型的网络攻击案例:
攻击者:想要通过影响多个端口的流量来执行攻击。
攻击过程:
-
端口被服务器占用:攻击者控制一个端口,试图通过它进行流量控制或身份验证。
-
流量异常:攻击者试图通过大量流量来检测端口的健康状态。
-
端口未被访问:攻击者试图通过安全系统控制端口,导致它未被访问。
检测结果:
- 端口被服务器占用:结果为
serverOn。 - 流量异常:结果为
outbound。 - 端口未被访问:结果为
closed。
处理步骤:
-
分析端口被服务器占用:确认端口是否被攻击者控制。
-
分析流量异常:确认端口是否被攻击者控制。
-
分析端口未被访问:确认端口是否被安全系统控制。
通过以上检测步骤,可以有效地识别出攻击者的存在。
如何避免JavaScript网络检测的漏洞
编写有效的JavaScript网络检测脚本需要关注以下几点:
-
脚本的安全性:确保脚本只运行在支持网络接口的设备上,并且只在需要的情况下运行。
-
流量统计的准确性:选择合适的数据量,避免统计过程中出现偏差。
-
端口的访问控制:在检测过程中,及时关闭相关端口,防止被攻击者利用。
-
结果的持续更新:确保检测脚本能够持续运行,即使网络条件恶劣,也能及时发现潜在的问题。
JavaScript作为现代网络编程语言中的重要工具,近年来在网络安全领域得到了广泛应用,通过编写一个有效的JavaScript网络检测脚本,我们可以更深入地了解网络的运行状态,并采取相应的措施来防范攻击。
编写有效的JavaScript网络检测脚本需要关注以下几点:
-
脚本的安全性:确保脚本只运行在支持网络接口的设备上,并且只在需要的情况下运行。
-
流量统计的准确性:选择合适的数据量,避免统计过程中出现偏差。
-
端口的访问控制:在检测过程中,及时关闭相关端口,防止被攻击者利用。
-
结果的持续更新:确保检测脚本能够持续运行,即使网络条件恶劣,也能及时发现潜在的问题。
通过以上方法,我们可以有效地利用JavaScript进行网络检测,从而更好地保护自己免受网络攻击的风险。
在当今数字化时代,网络攻击已经成为一种威胁,为了保护自己和他人免受攻击,我们需要了解如何利用技术手段检测网络攻击,JavaScript作为现代编程语言中的重要工具,近年来在网络安全领域得到了广泛应用,本文将详细介绍如何利用JavaScript进行网络检测,帮助你更好地应对网络威胁。
JavaScript网络检测概述
JavaScript是一种跨平台的网络协议,广泛应用于服务器-side脚本和网络应用中,它可以用来编写简单的脚本来检测网络行为,如流量统计、攻击检测等,通过JavaScript,我们可以更深入地了解网络的运行状态,并采取相应的措施来防范攻击。
如何写一个有效的JavaScript网络检测脚本
为了实现有效的网络检测,我们需要编写一个简单的JavaScript脚本,以下是编写一个有效的检测脚本的步骤:
创建一个JavaScript脚本文件
创建一个名为script.js的文件,内容如下:
const network = new Network();
const ports = network.getPortList();
ports.forEach(port => {
    if (ports.length > 0) {
        const result = network.isOnline(port);
        if (result) {
            const statistics = network统计流量(port);
            console.log(`端口 ${port}:流量为${statistics?.流量}`);
        }
    }
});
执行脚本
运行上述脚本,JavaScript会在任何支持网络接口的设备上运行,包括服务器和客户端。
分析结果
运行完成后,检查结果文件夹中的network.log文件,文件中会包含各种网络流量的记录,包括时间、IP地址、端口等信息。
如何处理JavaScript网络检测的结果
在运行JavaScript脚本后,需要根据结果分析网络行为,以下是处理常见的检测结果:
-
端口被服务器占用:如果某个端口被服务器占用,可能表明存在服务器间谍或入侵,这时需要进一步检查相关端口的流量,确认是否由攻击者控制。
-
流量异常:如果某个端口的流量异常,可能是攻击者试图通过大量流量进行身份验证或流量扫描。
-
端口未被访问:如果某个端口未被访问,可能表明该端口被入侵或被安全系统控制。
-
端口未被访问:如果某个端口被访问,但流量异常,可能是安全系统控制的端口。
如何分析JavaScript网络检测的结果
为了更深入地分析检测结果,我们可以编写一个简单的结果解析脚本:
const networkLog = JSON.parse('C:\\path\\to\\network.log');
networkLog.forEach(record => {
const ip = record['IP'];